Chrome avvisa prima dei siti senza HTTPS: cosa significa la nuova schermata e come comportarsi
La protezione, attiva di default da ottobre anche sui computer in Italia, chiede un consenso prima della prima connessione a un sito pubblico senza HTTPS. Non è un blocco assoluto: ecco il controllo utile da fare.
 La Redazione
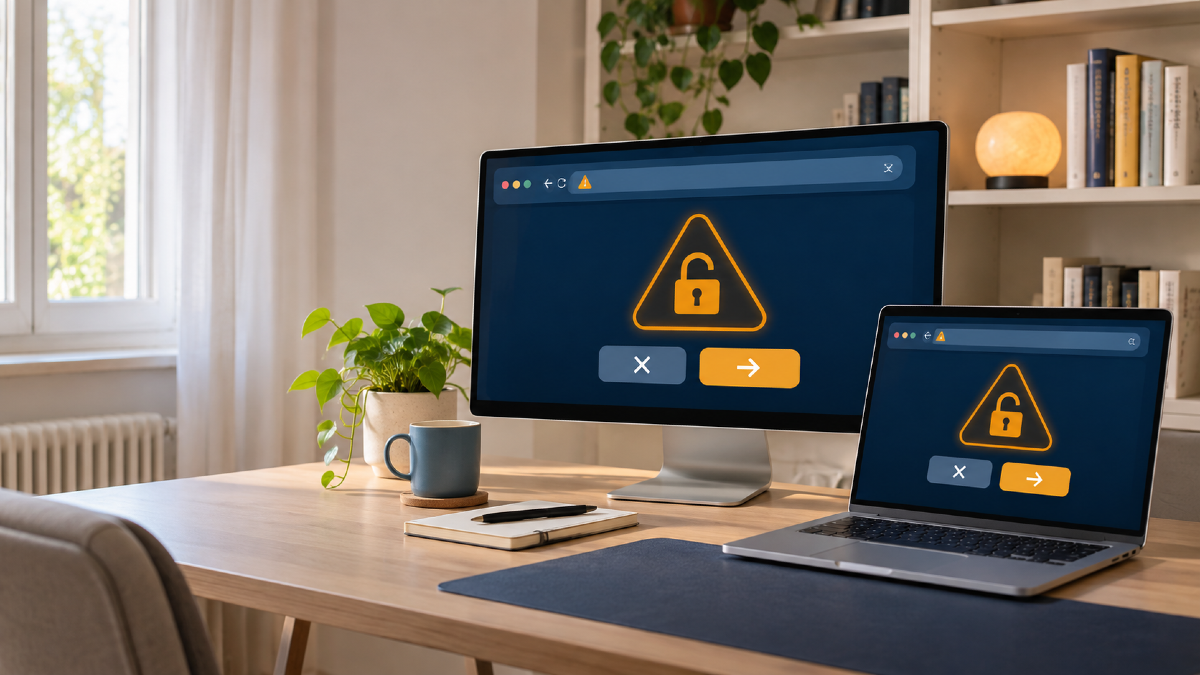
ITALIA — Un indirizzo che comincia con http://, invece di https://, ora può fermare la navigazione con una richiesta esplicita in Chrome. Google ha annunciato il 21 ottobre di aver esteso a tutti gli utenti, per impostazione predefinita, l’opzione “Always Use Secure Connections”: prima di aprire per la prima volta un sito pubblico senza HTTPS, il browser chiede se si vuole procedere. La misura è arrivata con Chrome 154 in ottobre e riguarda anche chi usa Chrome su PC e Mac in Italia.
Non è un nuovo antivirus né la prova automatica che il sito sia una truffa. È un avviso preventivo: una connessione HTTP non protegge i dati scambiati con il sito allo stesso modo di HTTPS e, su una rete non affidabile, può essere intercettata o modificata. Il cambiamento utile è che la scelta viene chiesta prima dell’apertura, non dopo aver già caricato la pagina.
Quando compare, e perché non bisogna cliccare d’istinto
Google spiega che Chrome propone l’avviso alla prima visita di un sito pubblico privo di HTTPS. Se l’utente decide di proseguire, il browser non torna a mostrare il messaggio finché quel sito continua a essere visitato: l’avviso riappare se non lo si apre per almeno due settimane. L’obiettivo è evitare sia i passaggi silenziosi su HTTP sia una raffica di finestre per gli stessi indirizzi.
La risposta prudente dipende da ciò che si stava per fare. Per login, pagamenti, moduli con dati personali, documenti o codici di accesso, è meglio scegliere di non proseguire e cercare il sito ufficiale digitandone l’indirizzo o partendo dal canale dell’ente, della banca o dell’azienda. Un sito che richiede credenziali su una connessione non protetta non è il posto giusto per inserirle.
Se invece si tratta di una pagina informativa conosciuta, il messaggio merita comunque un controllo: verificare che il dominio sia scritto correttamente, che non sia un link ricevuto via SMS o email e che non si venga reindirizzati a un indirizzo inatteso. L’avviso segnala l’assenza di HTTPS; non certifica né smentisce da solo l’affidabilità di tutto ciò che è pubblicato su quel dominio.
Router e intranet: i casi in cui l’avviso può non arrivare
La novità non riguarda allo stesso modo ogni pagina aperta dal computer. Google indica che, per impostazione predefinita, Chrome non mostra l’avviso per host senza certificato HTTPS pubblico, come un indirizzo locale del router del tipo 192.168.0.1 o un nome interno come intranet/. Sono scenari frequenti per configurare la rete domestica o usare servizi aziendali interni, nei quali un certificato pubblico può non essere disponibile.
Questo non equivale a una promozione automatica della pagina locale. Per il router, per esempio, conviene usare l’indirizzo riportato dal produttore o nell’app del proprio operatore, controllare di essere sulla propria rete e non inserire la password di amministrazione in pagine raggiunte da un link casuale. In ufficio o a scuola, se un’applicazione interna smette di aprirsi correttamente, la scelta appropriata è avvisare chi gestisce la rete, non aggirare le impostazioni del browser.
Il controllo in tre passaggi
Fermarsi e leggere il dominio. Confrontarlo con quello indicato nei documenti, nell’app ufficiale o nel motore di ricerca; attenzione a trattini, lettere scambiate e suffissi insoliti.
Non inserire dati finché non c’è HTTPS. Per un servizio importante, chiudere l’avviso e cercare la versione sicura del sito. Se non esiste, usare un canale alternativo ufficiale.
Tenere Chrome aggiornato. La protezione dipende dalla versione del browser e non sostituisce gli altri controlli: aggiornamenti di sistema, password uniche e autenticazione a due fattori restano necessari.
L’impostazione è consultabile in Chrome nella sezione della sicurezza. Google precisa che può essere disattivata, ma farlo elimina proprio il controllo che anticipa la connessione non protetta; per l’uso normale ha più senso lasciarla attiva e valutare il singolo caso. Per chi gestisce siti o computer aziendali, la conseguenza concreta è verificare che i servizi pubblici usino HTTPS e che le applicazioni interne siano documentate per gli utenti.
La modifica non trasforma la navigazione in un percorso senza rischi: una pagina HTTPS può comunque essere falsa, mentre un vecchio sito HTTP può limitarsi a contenuti pubblici. Rende però più visibile una differenza tecnica importante e offre un momento per non consegnare distrattamente dati a una connessione che non li protegge. I dettagli del rilascio e delle eccezioni sono nella comunicazione ufficiale di Chrome Security; la tabella di marcia che indicava l’attivazione con Chrome 154 è stata pubblicata da Google nell’annuncio sul passaggio a HTTPS di default.